

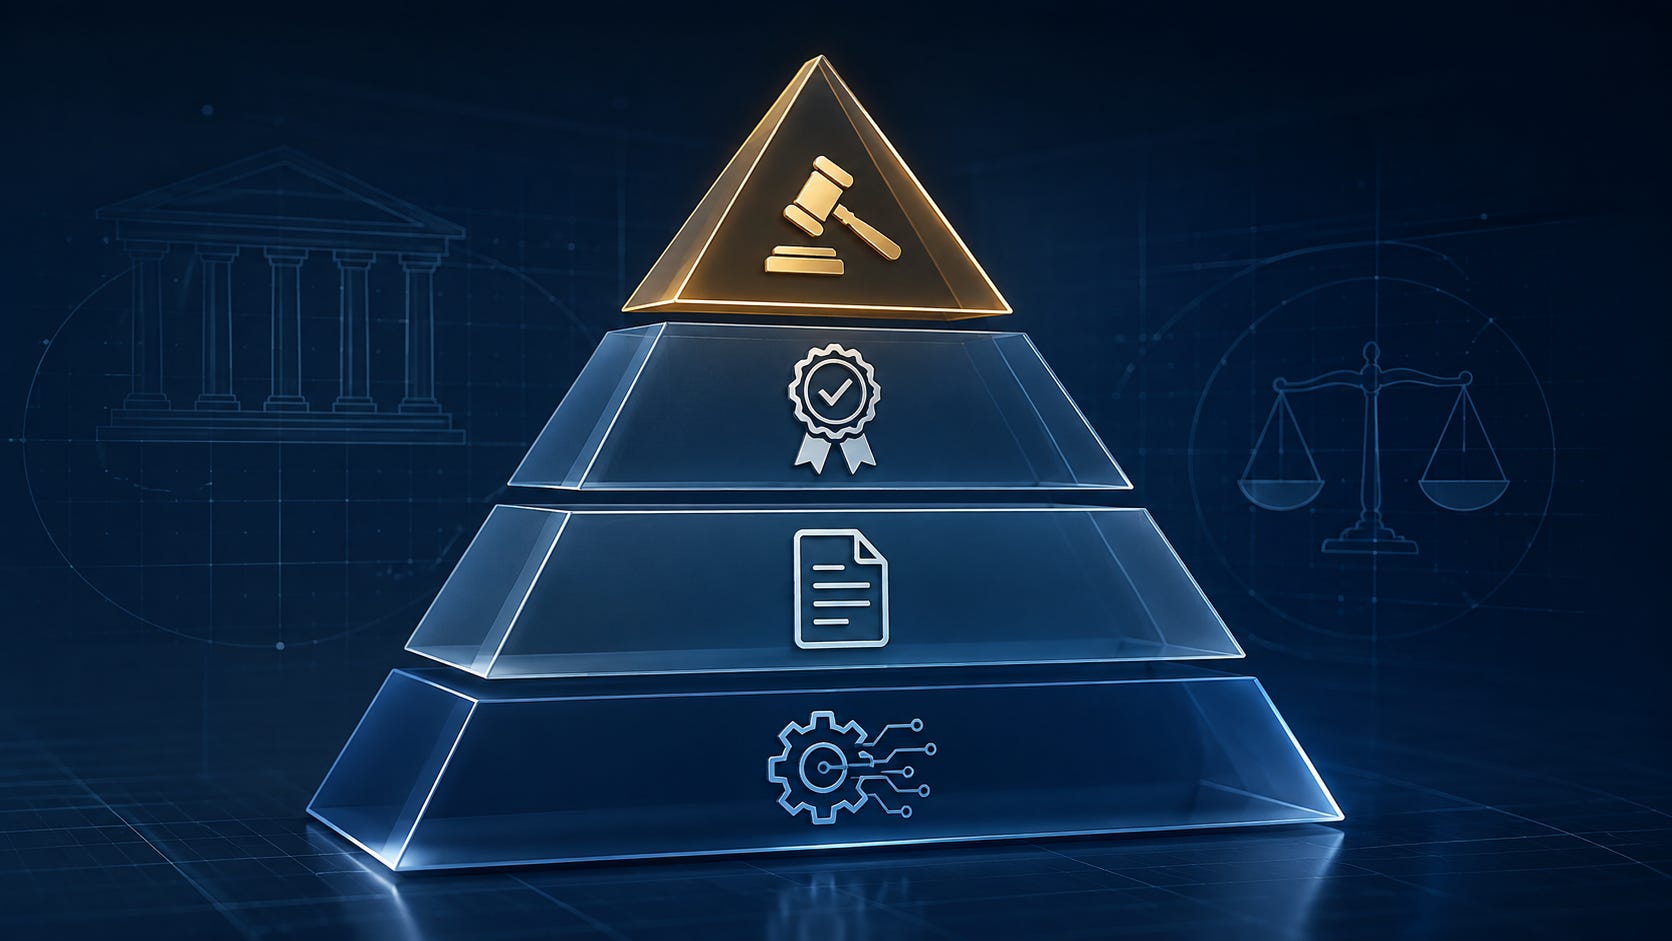
Киберсигурността се ръководи от правила, създадени за да пресичат и ограничават негативните въздействия, произтичащи от непредвидимата среда на киберпространството. Правните и регулаторни механизми предлагат не само унифицирани рамки по отношение на киберсигурността, но също защита от рисковете и последствия за извършителите на киберпрестъпления. Термините са посочени в йерархичен ред, тъй като са различни по генезис, цели и предназначение.
На първо място стоят законите и директивите, които се приемат от държавни субекти, международни институции и организации. Те са задължителни и неспазването им води до правни последици. Тук за пример могат да бъдат посочени „Общ регламент за защита на данните“ (GDPR) и Директива на Европейския съюз (ЕС) 2022/2555 (NIS2), които регламентират защитата на личните данни на индивидите и рамката за организирането на киберсигурността по унифициран начин. Вътрешното законодателство на отделните страни все повече обръща внимание на въпроса за сигурността онлайн, затова съществуват закони, регулиращи дейността в сферата. Пример за България е Закон за киберсигурност, който дефинира термина киберсигурност и посочва структурата, отговорностите и принципните положения, касаещи киберсигурността на страната. Законите са водещите задължителни правила от посочената поредица.
Съществуват значителен брой международни организации с професионална репутация и признат авторитет, които са в авангарда при създаването на стандарти в дадени сфери. По отношение на киберсигурността могат да се посочат вече споменатите ISO, чийто стандарт ISO/IEC 42001:2023 регламентира също отговорното разработване на ИИ, както и NIST, който макар да е американски държавен институт, създадените от него стандарти в сферата на киберсигурността намират широко глобално приложение.
Друг важен пример е „Institute of Electrical and Electronics Engineers“ (IEEE), който предлага богат набор от стандарти, включително за киберсигурност и компютърни технологии. Тези стандарти нямат задължителен характер, но експертното ниво на изготвяне гарантира максимално добри препоръки за намаляване на риска във всеки един момент. Множество държавни закони базират част от своите положения върху препоръките, съдържащи се в стандартите. Те са неразделна част от адекватната киберсигурност и тяхното познаване е силно наложително при изграждане на планове за киберсигурност.
Политиките за киберсигурност представляват вътрешни организационни правила, които всеки субект може да изготви и адаптира за специфичните си нужди. Наличието на политики за киберсигурност също не е задължително, но липсата на такива може да се тълкува като сигнал за изоставане от актуалните тенденции и поемане на значителен риск в контекста на съвременната среда за киберсигурност. Все повече компании разработват свои вътрешни политики и следят стриктно тяхното изпълнение. Политиките в повечето случаи са отражение на стандартите и винаги съобразени със законодателството. Базовите линии са последни в йерархията.
Те предписват практически стъпки за боравене и настройка на хардуер и софтуер, конфигуриране на защитни стени и сигурни криптографски практики. Тук може да се посочи „Center for Internet Security“ (CIS), който предписва серия от практически мерки по отношение на контролите за сигурност[1]. Регулациите и правилата дават възможност за изграждане на многоизмерна рамка за защита от киберпрестъпления и повишават отчетността в индустрията. Силна тяхна страна е, че подобряват готовността на субектите да посрещнат кризисни периоди. Поради огромното разнообразие, познаването на изброените правила е сериозно предизвикателство само по себе си, но пък е от съществена важност за изграждане на адекватни системи за киберсигурност и безопасен ИИ.
[1] CIS, CIS Critical Security Controls Version 8.1, 2024, https://www.cisecurity.org/controls/v8-1